Документы по 152-ФЗ для частной клиники: как собрать комплект по шагам
Канал в MAXПродолжение разбора «Клиники на Садовой»: после модели угроз — организационно-распорядительные документы. Почему закон не даёт готового перечня, какие документы названы в актах прямо, как вывести комплект из целей обработки, людей, систем, бумажных карт и подрядчика и какой документ закрывает какой сценарий из модели угроз. Со снимками: что берёт на себя готовый комплект в сервисе и что остаётся решить клинике.
В прошлой статье мы сделали модель угроз для «Клиники на Садовой»: 45 работников, около 28 000 пациентов, медицинская система на своём сервере, сайт с онлайн-записью, бумажные карты и разработчик системы с удалённым доступом. Из модели вышли выводы. Медицинской системе нужен третий уровень защищённости, если третий тип угроз обоснован. Состав мер берётся из приказа ФСТЭКФедеральная служба по техническому и экспортному контролю — Регулятор технической защиты информации (ИСПДн, ГИС, КИИ); ведёт реестр сертифицированных СЗИ. России от 18.02.2013 № 21. Канал в государственные системы здравоохранения защищается средством криптографической защиты. И нашлись три слабых места: почта регистратуры, общие права регистратора и удалённый доступ подрядчика.
Пока эти выводы лежат в документе об угрозах, они никого не защищают. Работать они начинают, когда становятся правилами: кто за что отвечает, кто к чему допущен, как выдают флешку и что делать при утечке. Такие правила и есть организационно-распорядительные документы. Разберём, как клиника собирает их комплект, и на каждом шаге покажем, что может взять на себя готовый комплект в сервисе.
Что требует закон и чего в нём нет
Главная норма — часть 1 статьи 18.1 Федерального закона от 27.07.2006 № 152-ФЗ. Оператор обязан принимать меры, «необходимые и достаточные» для выполнения обязанностей по закону. Состав и перечень этих мер он определяет самостоятельно. Документы закон называет в пункте 2 этой части, и их три вида:
- документ, определяющий политику оператора в отношении обработки персональных данных;
- локальные акты по вопросам обработки: для каждой цели — категории и перечень данных, категории субъектов, способы и сроки обработки и хранения, порядок уничтожения;
- локальные акты с процедурами, которые предотвращают и выявляют нарушения и устраняют их последствия.
Остальные меры той же части тоже оставляют следы на бумаге: назначение ответственного (пункт 1), внутренний контроль (пункт 4), оценка вреда (пункт 5), ознакомление работников с правилами (пункт 6). Зачем всё это, объясняет часть 4 статьи 18.1: по запросу Роскомнадзора оператор представляет документы или иным образом подтверждает, что меры приняты.
Готового исчерпывающего списка документов в законе нет. Кроме политики и двух групп локальных актов из самого закона, прямо названы ещё несколько документов — в подзаконных актах:
- документ со списком лиц, которым доступ к персональным данным в информационной системе нужен для работы. Его утверждает руководитель (подпункт «в» пункта 13 требований, утверждённых постановлением Правительства Российской Федерации от 01.11.2012 № 1119);
- акт оценки вреда субъектам (пункт 3 требований, утверждённых приказом Роскомнадзора от 27.10.2022 № 178);
- акт об уничтожении персональных данных, а при обработке в информационной системе — ещё и выгрузка из журнала регистрации событий (пункты 1 и 2 требований, утверждённых приказом Роскомнадзора от 28.10.2022 № 179).
Остальное оператор выбирает сам, но в пределах обязательных требований: документ — способ показать, что мера принята. Поэтому комплекты двух клиник могут заметно различаться: у одной нет сайта, у другой нет бумажных карт, у третьей нет подрядчика с доступом к серверу.
Отдельная ловушка — постановление Правительства Российской Федерации от 21.03.2012 № 211. По его перечню мер собраны многие комплекты «из интернета». Но этот перечень установлен для операторов, которые являются государственными или муниципальными органами (часть 3 статьи 18.1 закона). Частная клиника — общество с ограниченной ответственностью, и постановление № 211 к ней не обращено. Документы по его образцу не запрещены, но обязательными для клиники не становятся.
Почему скачанный комплект подводит
Шаблон из интернета экономит время на наборе текста, и только. Беды у скачанных комплектов одни и те же:
- Чужие цели и чужие системы. В положении клиники описана торговля или система, которой в клинике нет.
- Документы спорят друг с другом. В политике один срок хранения, в положении другой, в приказе о перечне данных третий.
- Правило написано, но не исполняется. Регламент разрешает общую учётную запись на всю регистратуру, хотя модель угроз показала, что именно она открывает путь к чужой карте. Такой документ хуже отсутствующего: проверяющий видит, что правило было, а следов его исполнения нет.
- Прочерки вместо людей. Одних и тех же работников вписывают от руки в десяток документов, и хотя бы в одном ошибаются.
Сам документ — тоже непростая работа. Порядок оформления и утверждения клиника устанавливает сама, и обычно опирается на национальный стандарт ГОСТ Р 7.0.97-2025. Стандарт добровольный, но с ним документ читается привычно: гриф соответствует виду документа, приложения называют приказ, который их утверждает, номера и даты совпадают во всём комплекте. Документ вводят в действие, с ним знакомят работников, его пересматривают при изменениях. На каждом документе десяток таких мелочей, и проверяющий смотрит именно на них.
Что собрать заранее
Почти всё это у клиники уже есть после модели угроз:
- цели обработки и субъекты: пациенты и их законные представители, посетители сайта, работники, соискатели;
- перечень систем: медицинская система, кадры и бухгалтерия, сайт с записью, видеонаблюдение;
- работники по ролям: кто к какой системе и к каким данным допущен;
- помещения: серверная, регистратура, архив карт;
- подрядчики и договоры с ними: разработчик медицинской системы, бухгалтерский аутсорсинг, если он есть;
- бумажные носители: медицинские карты, согласия, журналы регистратуры;
- выводы модели угроз: уровень защищённости каждой системы, состав мер, сценарии.
Чего не хватает в этом списке, того не будет и в документах: пробел просто переедет из головы в комплект.
Шаг 1. Карта обработки: цели, данные, основания, сроки
С карты обработки начинается всё остальное. Для каждой цели записывают, кого она касается, какие данные нужны, на каком основании они обрабатываются, сколько хранятся и как уничтожаются. Это и есть содержание локальных актов по пункту 2 части 1 статьи 18.1. Для клиники из примера основные строки такие:
| Цель | Субъекты | Данные | Основание |
|---|---|---|---|
| Оказание медицинской помощи | Пациенты, законные представители | ФИО, дата рождения, контакты, полис, сведения о здоровье | Пункт 4 части 2 статьи 10 закона — для сведений о здоровье; пункт 5 части 1 статьи 6 — договор на оказание услуг с пациентом. Для данных законных представителей основание определяют отдельно |
| Передача сведений в государственные системы здравоохранения | Пациенты | Только сведения, которые обязательно передаются по закону | Пункт 2 части 1 статьи 6 закона; статья 91.1 Федерального закона от 21.11.2011 № 323-ФЗ, которая называет эту обязанность |
| Онлайн-запись на сайте | Посетители сайта | Имя, телефон, выбранный врач | Пункт 5 части 1 статьи 6 — действия по инициативе пациента перед заключением договора, если обработка для этого действительно нужна; иначе согласие. Если в форме пишут жалобы или диагноз, это уже сведения о здоровье, и их режим проверяют отдельно |
| Кадровый и бухгалтерский учёт | Работники | Состав по трудовому и налоговому законодательству | Пункт 2 части 1 статьи 6 закона |
Соискатели и видеонаблюдение — отдельные цели со своими правилами, мы разбирали их в статьях об обработке данных соискателей и о видеонаблюдении.
Для медицины важны две оговорки. Первая: для медицинских целей — диагностики, лечения, профилактики — отдельное согласие на обработку сведений о здоровье по закону № 152-ФЗ не нужно, если их обрабатывает лицо, которое профессионально занимается медицинской деятельностью и обязано хранить врачебную тайну (пункт 4 части 2 статьи 10). Это исключение не распространяется на всё подряд: у рассылок, записи через сайт или данных законных представителей свои основания. Не путайте его с информированным добровольным согласием на медицинское вмешательство по статье 20 закона № 323-ФЗ: это другой документ с другой целью. Вторая: сведения, составляющие врачебную тайну, передают другим лицам с письменного согласия пациента или его законного представителя (часть 3 статьи 13 закона № 323-ФЗ). Без согласия — только в случаях, прямо названных в законе, прежде всего в части 4 той же статьи. Страховой компании по добровольному медицинскому страхованию или работодателю сведения обычно передают с согласия: сам договор страхования или оплата лечения работодателем исключения не создают. Но у работодателя есть и законные исключения, например расследование несчастного случая на производстве. Поэтому у каждой передачи в карте записано своё основание.
Сроки хранения медицинской документации устанавливают отраслевые акты Минздрава России. В карту их переносят оттуда, а не придумывают.
Из карты получаются первые документы: политика обработки, положение об обработке и защите персональных данных, приказ об утверждении перечня обрабатываемых данных и обоснование, почему для каждой цели этих данных достаточно и не больше нужного. Формы согласий нужны только там, где основанием выбрано согласие.
В сервисе карта обработки — это профиль организации. Шаблон вида деятельности «Медицинская организация» заполняет его сразу: специальные категории, бумажные карты, средство криптографической защиты. Он же заводит типовые системы — медицинскую систему с третьим уровнем защищённости и кадровую систему с четвёртым. Всё это потом правится под свою клинику. Политика, положение и приказ о перечне данных собираются из одного профиля, поэтому сроки и основания в них не расходятся.
Шаг 2. Кто за что отвечает
В клинике на 45 человек нужны два назначения и, по желанию, комиссии. Путать их нельзя: у каждого своя норма и своя работа.
- Ответственный за организацию обработки персональных данных (статья 22.1 закона) отвечает за правовую сторону: основания, документы, обращения пациентов, внутренний контроль. Подробно — в статье об ответственном. В нашей клинике это заместитель главного врача по административной работе.
- Ответственный за обеспечение безопасности персональных данных в информационной системе. Для третьего уровня защищённости его назначение — прямое требование пункта 14 требований № 1119. Назначают своего работника — в клинике это системный администратор. Доступ инженера разработчика — отдельный риск из модели угроз, и его закрывают регламентами доступа из шага 5.
- Комиссии закон в большинстве случаев не требует, их создают там, где решение удобнее принимать коллегиально: определение уровня защищённости, оценка эффективности мер, уничтожение данных, расследование инцидентов. Оценку вреда вправе провести и сам ответственный за организацию обработки, без комиссии (пункт 1 требований № 178). В небольшой клинике состав комиссий обычно совпадает: заместитель главного врача, системный администратор и главный бухгалтер.
В сервисе люди заводятся один раз в разделе «Ответственные», и назначения раздаются оттуда. Дальше фамилии и должности сами встают в приказы, акты, подписи и таблицы. Сменился системный администратор — правится одна запись, а документы, в которых он был назван, сервис отмечает как требующие переиздания.
Шаг 3. Правила обработки: положение, обращения, помещения, бумага
Положение об обработке и защите персональных данных — главный локальный акт. Оно описывает словами то, что записано в карте: какие данные, для чего, кто их обрабатывает, как долго хранит и как уничтожает.
Порядок рассмотрения обращений и запросов пациентов. Сведения по запросу субъекта предоставляются в течение десяти рабочих дней с момента обращения или получения запроса. Срок можно продлить не больше чем на пять рабочих дней, если заявителю направили мотивированное уведомление (часть 3 статьи 14 закона). В клинике легко смешать два разных запроса: о своих персональных данных по закону № 152-ФЗ и о медицинских документах, их копиях и выписках по части 5 статьи 22 закона № 323-ФЗ. Порядок должен их различать и направлять каждый своим путём.
Порядок доступа в помещения. Режим помещений, где размещена информационная система, — первое требование пункта 13 требований № 1119 (подпункт «а»). В клинике это все помещения с частями системы: серверная, место хранения резервных копий, кабинеты врачей и регистратура с рабочими местами. Для регистратуры отдельно думают о посетителях, которые стоят у стойки.
Бумага. В клинике много бумажных документов: медицинские карты, согласия, журналы регистратуры. Их обработку регулирует Положение, утверждённое постановлением Правительства Российской Федерации от 15.09.2008 № 687. Для каждой категории данных должно быть понятно, где лежат носители и кто к ним допущен (пункт 13). Носители для разных целей хранят раздельно (пункт 14): карты пациентов не смешивают с личными делами работников, а как именно разделить хранение, решает клиника. Меры сохранности и ответственных за них тоже устанавливает оператор (пункт 15). Всех, кто работает с бумагой, в том числе по договору, информируют о категориях данных и правилах обработки (пункт 6). Отсюда инструкция по обработке без средств автоматизации и приказ, который вводит её в действие. Подробнее — в статье об обработке без средств автоматизации.
В сервисе ответственные за хранение носителей назначаются там же, в «Ответственных», и приказ об утверждении инструкции называет их сам. Порядок обращений собирается с ответственным за организацию обработки, а журнал обращений лежит в папке журналов учёта рядом с ним.
Шаг 4. Процедуры: как клиника замечает нарушения и исправляет их
Третий вид локальных актов из пункта 2 части 1 статьи 18.1 — процедуры. Без них остальные документы говорят, как должно быть, но не говорят, что делать, когда пошло не так.
- Внутренний контроль (пункт 4 части 1 статьи 18.1): правила, план, приказ о проверке и акт по её итогам. Главное здесь — акт: он показывает, что контроль действительно был. Разбор — в статье о внутреннем контроле.
- Оценка вреда оформляется актом по требованиям приказа № 178. Для медицины у основания «специальные категории» есть оговорка, и высокая степень вреда клинике автоматически не назначается — мы разбирали это в статье о модели угроз и в статье об оценке вреда.
- Инциденты: инструкция по реагированию, комиссия, журнал. Если данные неправомерно или случайно переданы, раскрыты или стали кому-то доступны и это нарушило права пациентов, Роскомнадзор уведомляют дважды. Оба срока считают с момента выявления инцидента: в течение 24 часов — о самом инциденте, в течение 72 часов — о результатах внутреннего расследования (часть 3.1 статьи 21 закона). Инструкция нужна заранее: в первые сутки писать её некогда. Порядок действий — в статье об утечке.
- Уничтожение. При обработке в информационной системе уничтожение подтверждают актом и выгрузкой из журнала регистрации событий (пункт 2 требований № 179), хранят их три года (пункт 8). Отсюда практический вывод: заранее договоритесь с разработчиком, как система фиксирует удаление записей и как из журнала получить выгрузку для акта. И помните, что данные живут не только в основной базе: в резервных копиях и выгрузках тоже. Для самого уничтожения закон называет средства защиты, прошедшие оценку соответствия, в которых есть функция уничтожения (пункт 3.1 части 2 статьи 19). Подробнее — в статье об уничтожении.
В сервисе эти документы собираются вместе с составом комиссий. Инцидент заводится в разделе процедур, и из его карточки собираются акт внутреннего расследования и оба уведомления в Роскомнадзор — без повторного ввода сведений.
Шаг 5. Документы системы: здесь работает модель угроз
Всё, что выше, касается обработки в целом. Теперь — документы по каждой информационной системе. Их основа — требования постановления № 1119 и меры приказа № 21, а содержание подсказывает модель угроз.
Сначала перечень информационных систем и акт об уровне защищённости на каждую. У клиники из примера уровни разные: медицинская система — третий, кадровая система с данными 45 работников — четвёртый, если для неё тоже обоснован третий тип угроз и в ней только иные категории данных (подпункт «б» пункта 12 требований № 1119). Если в кадровой системе хранятся сведения о здоровье работников, это специальная категория, и уровень проверяют уже по подпункту «в» пункта 11. Поэтому документы заводятся отдельной папкой на каждую систему, а не одной на всю клинику.
Документ выбора мер. Базовый набор мер для уровня берут из приложения к приказу № 21, затем адаптируют, уточняют и дополняют (пункт 9). Меру исключают, если в системе нет технологии, к которой она относится. Меру, которую нельзя реализовать технически или невыгодно экономически, заменяют компенсирующей и обосновывают, что она нейтрализует ту же угрозу (пункт 10). Обоснования опираются на устройство системы и на модель угроз. Без них документ выбора мер — просто копия таблицы из приложения. Разбор самого приказа — в отдельной статье.
Дальше каждый сценарий из модели угроз превращается в правило:
- Вымогатель через почту регистратуры. Инструкция по антивирусной защите и порядок контроля защищённости: обновления по графику, проверка вложений, сервер отделён от рабочих мест. Резервное копирование пропишите отдельно, если в комплекте нет своего порядка: именно копия решает, потеряет клиника день или неделю.
- Регистратор смотрит чужую карту. Перечень допущенных лиц и матрица доступа: права по ролям вместо общей учётной записи. Регламент регистрации событий: журнал обращений к картам и кто его просматривает. Регламент защиты машинных носителей и журнал их учёта — учёт машинных носителей прямо назван в пункте 5 части 2 статьи 19 закона.
- Доступ подрядчика. Регламенты идентификации и управления доступом: именные учётные записи инженеров, доступ по заявке и на время работ, запись их действий.
Перечень допущенных лиц — не формальность. Это тот самый документ из подпункта «в» пункта 13 требований № 1119, и его первым правят при приёме и увольнении работника.
Перед вводом системы в эксплуатацию оценивают эффективность мер (пункт 4 части 2 статьи 19 закона) и повторяют оценку не реже одного раза в 3 года (пункт 6 приказа № 21). Выполнение самих требований постановления № 1119 оператор тоже контролирует не реже одного раза в 3 года (пункт 17). Форму результата нормы не задают, но акт проще всего предъявить.
Канал в государственные системы здравоохранения защищает средство криптографической защиты, и для него есть свой комплект по приказу ФСБ России от 10.07.2014 № 378. Что в нём и кто его готовит, разобрано в статье о подключении клиники к ЕГИСЗ, поэтому здесь не повторяем.
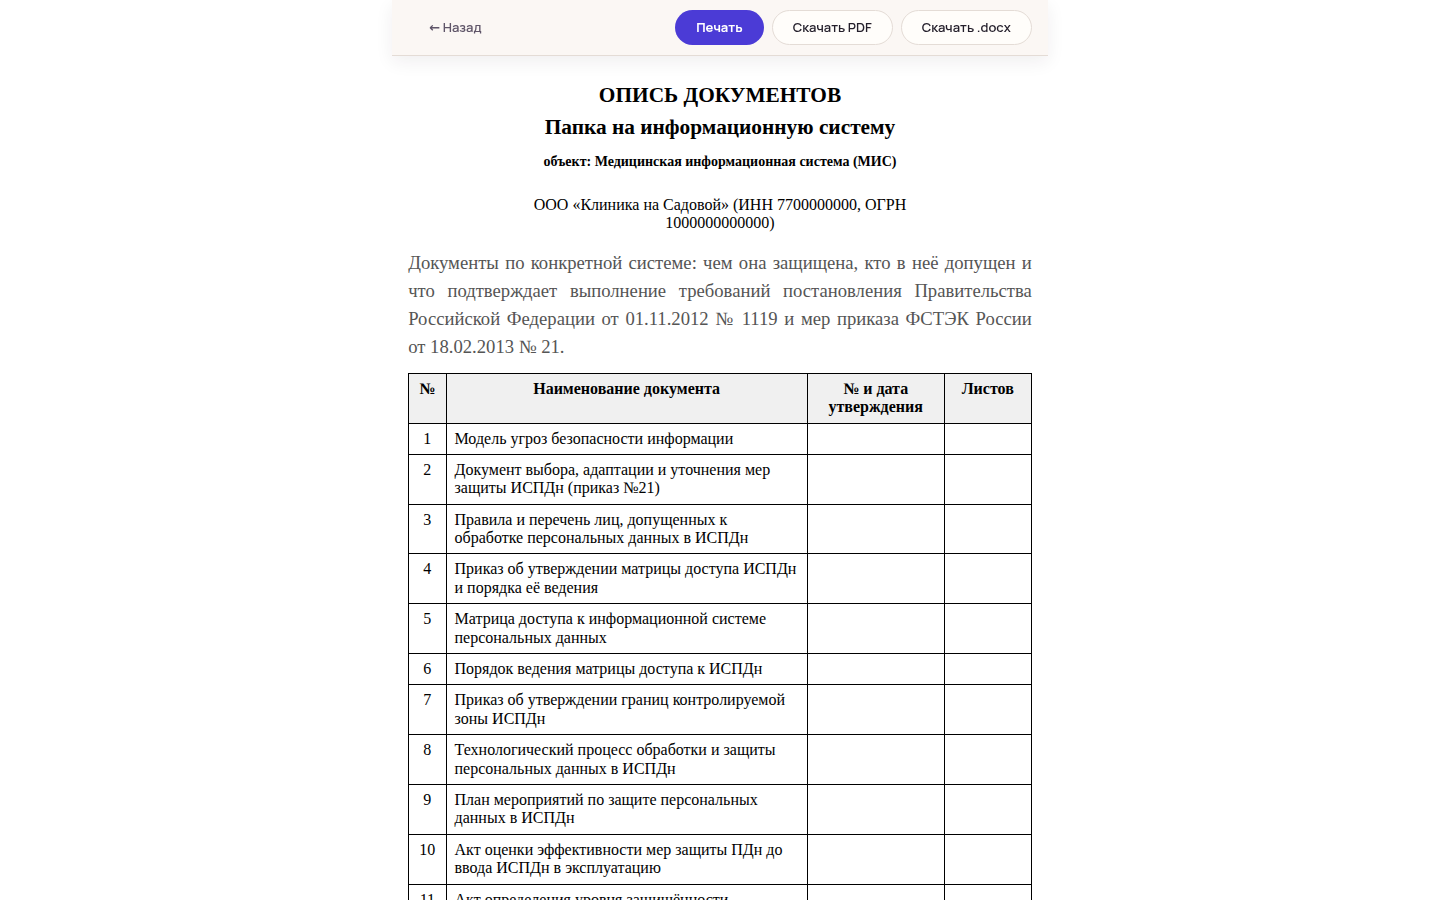
В сервисе папка заводится сама на каждую систему из реестра — у клиники из примера их две. В описи папки медицинской системы тринадцать документов, от модели угроз до приказа о вводе в эксплуатацию. Опись печатается вместе с папкой и называет систему, к которой она относится.
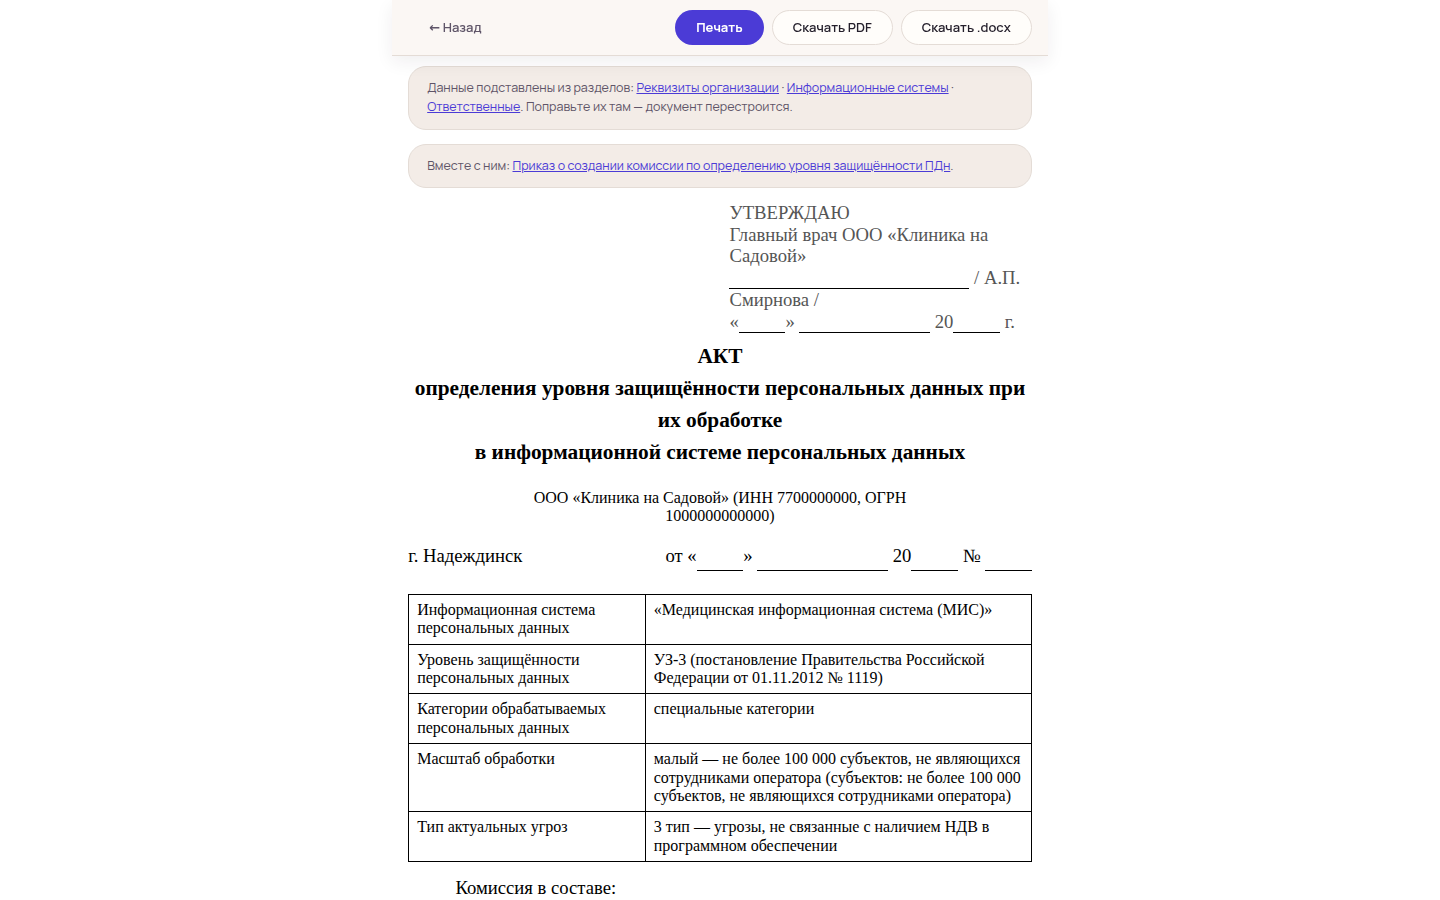
Уровень защищённости, категории данных, число субъектов, тип угроз и состав комиссии встают в акт из карточки системы и раздела «Ответственные». Над документом написано, из каких разделов подставлены сведения: исправлять их нужно там, и документ перестроится сам.
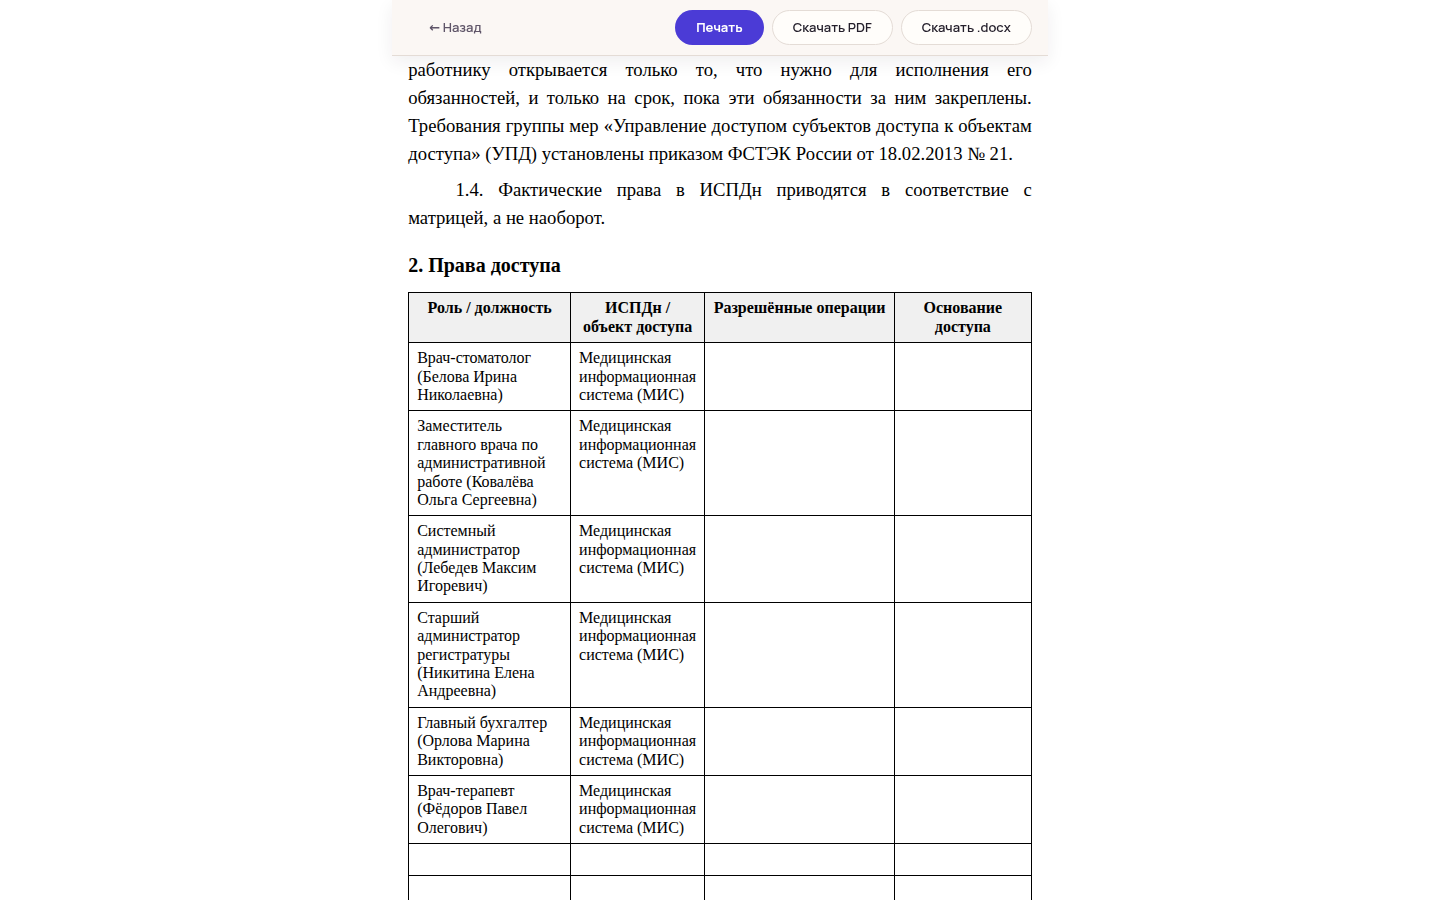
Работники из реестра лиц попадают строками в матрицу доступа. Какие права дать каждому, решает клиника: сервис подставляет людей, но не придумывает им полномочия. Именно здесь закрывается второй сценарий из модели угроз.
Шаг 6. Подрядчик с доступом к серверу
Разработчик медицинской системы с удалённым доступом к серверу обрабатывает данные пациентов. Если он делает это по поручению клиники, нужен договор со всеми условиями из части 3 статьи 6 закона. Среди них: перечень данных и действий с ними, цели обработки, обязанность соблюдать конфиденциальность, требования к защите по статье 19, в том числе обязанность сообщить клинике об утечке, и обязанность по запросу клиники подтверждать, что меры приняты, — в том числе до начала обработки. Поручение не отменяет врачебной тайны: какие сведения инженер реально видит при работе, выясняют отдельно. Поручать обработку можно с согласия субъекта, если иное не предусмотрено федеральным законом, — это основание тоже проверяют и записывают. Подробный разбор — в статье о контроле подрядчиков.
В модели угроз инженер подрядчика — внутренний нарушитель. Поэтому его доступ описывают дважды: в договоре — что он вправе делать, в регламентах доступа из шага 5 — как это устроено технически.
В сервисе подрядчики заводятся в реестре поручений, и сведения о них подставляются в политику обработки.
Шаг 7. Ввести в действие и довести до людей
- Введите комплект в действие одним приказом об утверждении локальных актов. Двадцать отдельных приказов с разными датами путают и клинику, и проверяющего.
- Ознакомьте работников под подпись (пункт 6 части 1 статьи 18.1): врачей, регистраторов, бухгалтерию — каждого с тем, что относится к его работе. Журнал ознакомления — самый простой способ это подтвердить; для локальных актов, связанных с трудовой функцией, подпись работника требует и трудовое законодательство.
- Опубликуйте политику и сведения о реализуемых требованиях к защите (часть 2 статьи 18.1). Как это сделать правильно — в статье о политике.
- Впишите номера и даты утверждения в опись и храните папки там, где их найдёт ответственный.
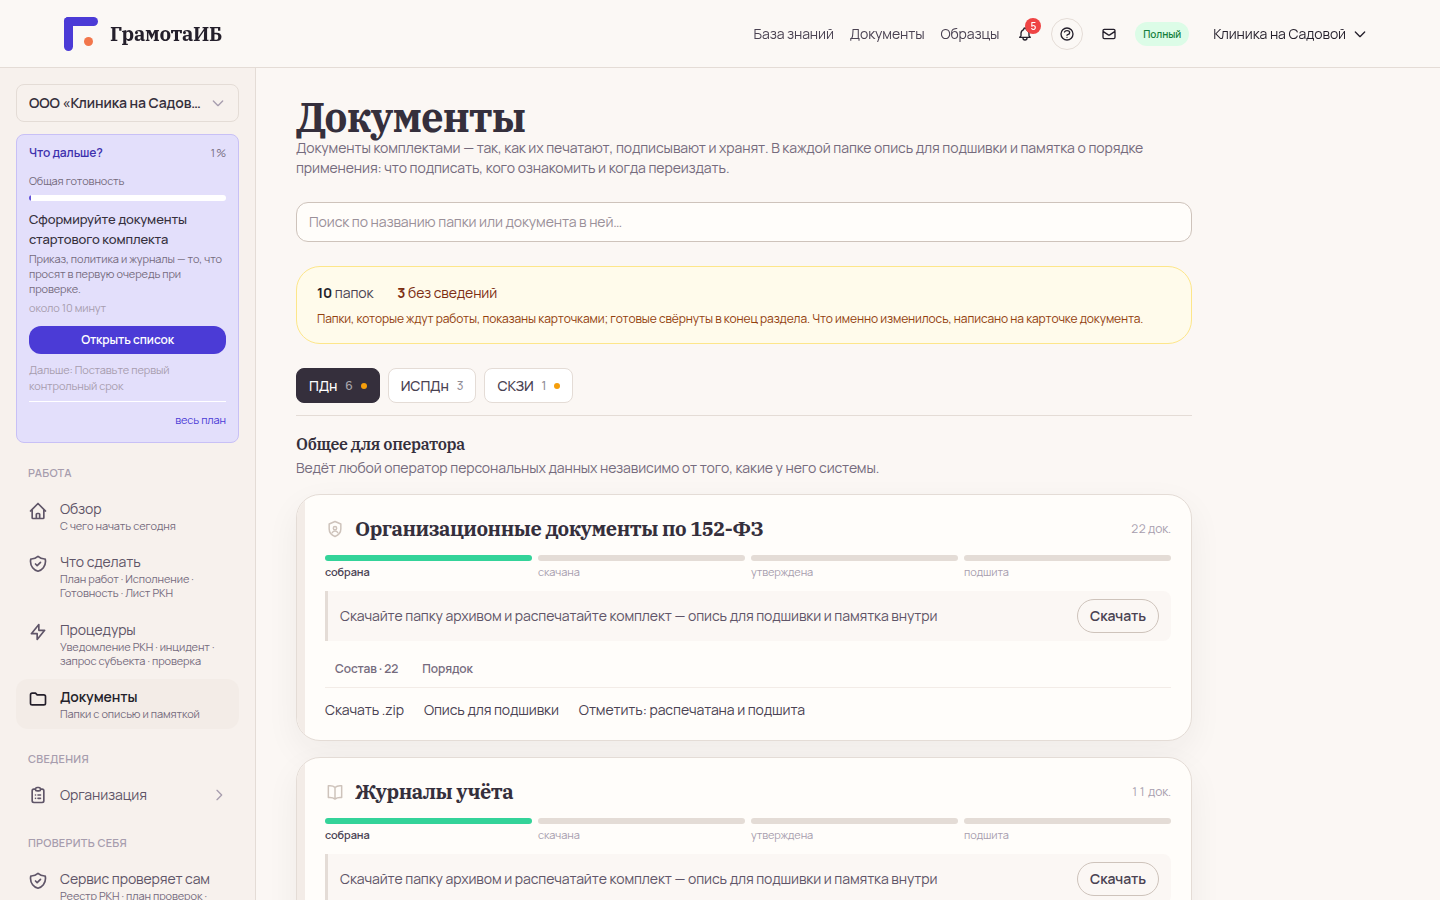
В сервисе каждая папка проходит четыре состояния: собрана, скачана, утверждена, подшита. В архиве папки лежат опись для подшивки и памятка: что подписать, кого ознакомить и когда переиздавать. Подписанный документ отмечают утверждённым, и его номер и дата уходят в гриф остальных документов комплекта и в реестр утверждённых актов.
Что берёт на себя готовый комплект, а что остаётся клинике
Готовый комплект снимает с клиники оформление и сверку:
- состав — по профилю и реестру систем: у клиники без сайта не будет документов про сайт, а на каждую систему заведена своя папка;
- оформление по ГОСТ Р 7.0.97-2025: реквизиты, гриф, приложения и связь с приказом, который вводит документ в действие;
- одни и те же сведения во всех документах: реквизиты, люди, системы, уровни, комиссии;
- предупреждения: где выйдут прочерки, потому что раздел не заполнен, и какие документы разошлись со сведениями и их пора переиздать;
- учёт: что утверждено, каким номером и когда, что распечатано и подшито.
За клиникой остаются решения и их исполнение: цели и основания, права каждого работника, какие меры исключить и чем это обосновать, подписи, ознакомление и записи в журналах. Документ, который никто не исполняет, не защищает ни пациентов, ни клинику. Готовый комплект нужен для того, чтобы время уходило на эти решения, а не на набор текста и поиск расхождений.
Когда комплект пересматривают
Комплект живёт вместе с клиникой. Поводы переиздать документы: новая система или переезд в облако; новая цель обработки, например телемедицинские консультации; новый подрядчик; филиал; смена ответственных; изменение закона. И два самых ценных повода: акт внутреннего контроля нашёл расхождение или случился инцидент. Оба показывают, где правило на бумаге разошлось с жизнью.
Короткий чек-лист
- Составить карту обработки: цель, субъекты, данные, основание, срок.
- Назначить ответственного за организацию обработки и ответственного за безопасность в медицинской системе, при необходимости создать комиссии.
- Утвердить политику, положение, перечень данных, порядок обращений, порядок доступа в помещения и правила работы с бумагой.
- Утвердить процедуры: внутренний контроль, оценку вреда, реагирование на инциденты, уничтожение.
- На каждую систему: акт об уровне защищённости, документ выбора мер, перечень допущенных лиц и матрицу доступа, регламенты мер, акт оценки эффективности.
- Оформить договор поручения с разработчиком системы.
- Ввести всё одним приказом, ознакомить работников под подпись, опубликовать политику.
- Спросить разработчика, пишет ли система в журнал удаление записей.